
23 oktober, 2026
Arjan's insight:
Quantum Wi-Fi
Quantum Wi-Fi.
Pardon, wat? De titel heeft wellicht je interesse al gewekt, en dat is eigenlijk niet meer dan een zogenaamde ‘teaser’. Ik had er net zo goed ‘AI’ of ‘ML’ kunnen zetten, gewoon om de aandacht te trekken maar dat zou niet zo eerlijk zijn.
Dat woordje Quantum staat er namelijk niet zomaar. Er zit weldegelijk een gegronde reden achter en niet alleen voor Wi-Fi.
Quantum Resiliency
Er gaat geen dag voorbij of ergens wordt wel iets genoemd over de dreiging van Quantum Computing (QC) en de bestaande cryptografie. En hoewel QC ook veel goeds zal brengen, is het niet zo gek dat er vooral naar die dreiging gekeken wordt.
Met name de asymmetrische sleutels zoals deze worden gebruikt in de authenticatiefase (bijvoorbeeld RSA-2048 bij EAP-TLS) zijn in het bijzonder gevoelig voor QC en kunnen, op termijn, snel gekraakt worden. Op termijn, want praktisch gezien is er nu nog geen directe dreiging.
Dat wil niet zeggen dat je nu achterover kunt gaan hangen. Een belangrijk element is het nu opslaan van gevoelige data om deze later door een Quantum Computer te laten kraken. Dit zogenaamde principe wordt ‘Store Now, Decrypt Later’ genoemd en is geen loze term.
Het is daarom van belang bewust te worden van de dreiging maar zeker ook van de mogelijke stappen die er genomen kunnen worden.
Steeds meer vendoren komen uit met zogenaamde ‘Quantum ready’ oplossingen. Vaak gaat het om software die in staat is gebruik te maken van slimme algoritmes waar QC slecht tegen kan. Een van de mogelijkheden is gebruik te maken van lange symmetrische sleutels, iets waar een QC slecht mee om kan gaan.
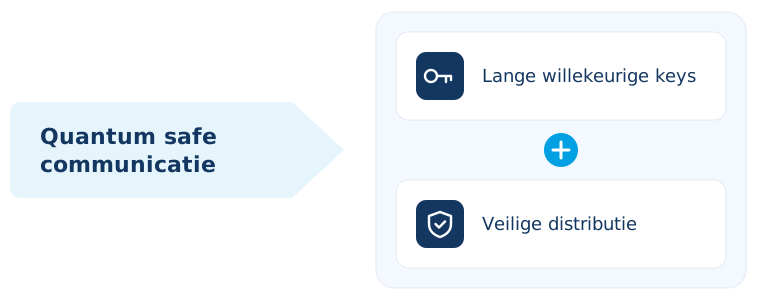
Het nadeel van symmetrische sleutels is de distributie ervan. Want als je eenmaal zo’n sleutel hebt, kun je de data eenvoudig ontcijferen. En hier zit dan ook de crux. Lange sleutels die veilig gedistribueerd moeten worden.
Veilige communicatie.
De combinatie van lange, symmetrische sleutels en een veilige distributie maakt een systeem ‘Quantum Safe’. QKD, oftewel Quantum Key Distributie zou de oplossing zijn maar vereist een complexe infrastructuur die gebruik maakt van point-to-point verbindingen zoals glasvezel en satellieten. Dit maakt het kostbaar, complex en alleen haalbaar op relatief kleine schaal of met genoeg middelen.
De tegenhanger, als je het zo mag noemen, is PQC: Post Quantum Cryptografie. In de basis is dit het gebruik van slimme algoritmes in software die Quantum Computers niet fijn vinden. Het is de vervanger van de traditionele cryptografie die, vooralsnog, QC-veilig is.
Hoe zit het dan met Wi-Fi?
Tja, hoe zal ik dat zeggen. Al sinds 2018 bestaat WPA3, de grote vooruitgang op gebied van Wi-Fi encryptie na WPA2. En toch zijn talloze netwerken nog steeds ingericht op basis van WPA2 versleuteling. Is WPA3 dan Quantum Safe? Nou, nee. Maar is dat dan reden om het maar zo te laten? Het is net als een oud slot op een deur. Natuurlijk werkt zo’n simpel opdekslot op je deur gewoon, maar als je nu eerlijk bent is dat niet meer van deze tijd.
En ook al is WPA3 niet direct Quantum Safe, het loont de moeite om te kijken naar de opties die het biedt zoals 256-AES (192 bit suite) als je apparaten dat ondersteunen. Dat is zo’n feature die het voorlopig ‘ok’ maakt wat QC betreft. En anders sowieso de stap maken naar een nieuwere beveiliging want ook de 6GHz band is nuttig om te gaan gebruiken en die vereist nu eenmaal…WPA3.
Voordat je dan denkt voorlopig klaar te zijn, komt daar WPA4. Tenminste, grote kans dat dit de nieuwe versie wordt die wél Quantum Safe gaat zijn. Nee, WPA4 bestaat nog niet. Maar de IEEE802.11bt Std laat zien dat er gewerkt wordt aan onderdelen voor PQC en dat laat toch weinig aan de verbeelding over.
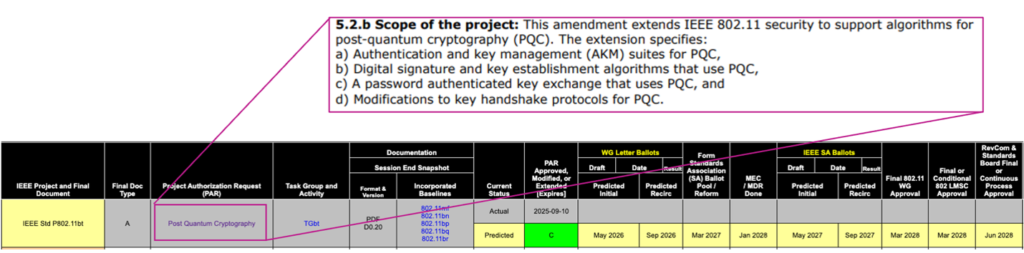
Naar verwachting komt dit medio 2028 beschikbaar. In welke vorm valt nog te bezien, maar het zou zomaar kunnen dat dit de WPA4-versie gaat worden.
Zoals met zoveel ontwikkelingen in Wi-Fi land is dit geen reden om maar te gaan zitten wachten. WPA3 viert inmiddels zijn 8e verjaardag en nog steeds wordt vastgehouden aan de oudere WPA2 variant. Want ja, het is zo lastig om alles aan te passen. Vaak is de reden het gebruik van simpele Preshared Key netwerken, wat sowieso al reden tot nadenken is. Heb je echt geen andere keuze, of is het gemakzucht?
Wi-Fi 8.
Natuurlijk zijn er redenen te bedenken waarom het een of het ander niet kan, maar in alle gevallen is een regelmatige controle op de huidige inrichting geen overbodige luxe. Dat geldt voor de beveiliging, maar ook voor de nieuwere standaarden zoals Wi-Fi 6, 6E en 7.
Inmiddels is Wi-Fi 8 in de maak en ook die wordt medio 2028 verwacht. Mogelijk zelfs al wat eerder in de consumer-markt. Zonder de marketing erbij te halen (sneller, beter, allemaal geweldig) is het zomaar denkbaar dat net als voor Wi-Fi 6E (WPA3 verplicht) er iets gaat komen voor WPA4 met Wi-Fi 8. Ik zeg niet dat dit het geval zal zijn, maar gek zou ik het niet vinden.
Moet je dan wachten op Wi-Fi 8? Of zelfs Wi-Fi 9, want daar wordt ook al over nagedacht in IEEE-land. Het antwoord is nee, natuurlijk niet. Kijk naar wat je gebruikers en applicaties vereisen en baseer daar je belangrijkste keuzes op. Netwerken van 5 jaar oud zijn allang niet meer toereikend voor de huidige eisen met streaming, video-calls, VR en de toename in AI-gebruik.
Het is een dynamische tijd, dus blijf alert en weet dat er altijd specialisten zijn die je graag mee helpen. Ook bij ons!
Vragen over Wi-Fi en quantumveiligheid?.
Wil je meer weten over WPA3, WPA4 of wat Quantum Computing betekent voor je netwerk? Neem gerust contact met ons op.